
Resources
Blogs
Onze passie voor techniek en servicegerichtheid, gecombineerd met ruim 25 jaar ervaring, helpen ons de – steeds complexer wordende – IT-materie toegankelijk te maken voor onze klanten. Lees hier op welke manieren we dit allemaal doen.
Wat de Nederlandse cloudmarkt nodig heeft om de overheid soeverein te bedienen
Voor overheidsorganisaties die willen werken aan digitale autonomie is het relevant om te weten wat Nederlandse en Europese cloudproviders vandaag de dag concreet kunnen bieden. Het publieke debat draagt voor een goed functionerend Europees cloudlandschap zeven beleidsmatige randvoorwaarden aan.
Van papieren plan naar werkende exit-strategie: security inbouwen bij aanbesteding
Wat in het contract staat, is afdwingbaar. Hieronder vijf stappen die overheidsorganisaties kunnen zetten om security en autonomie via aanbesteding te borgen.
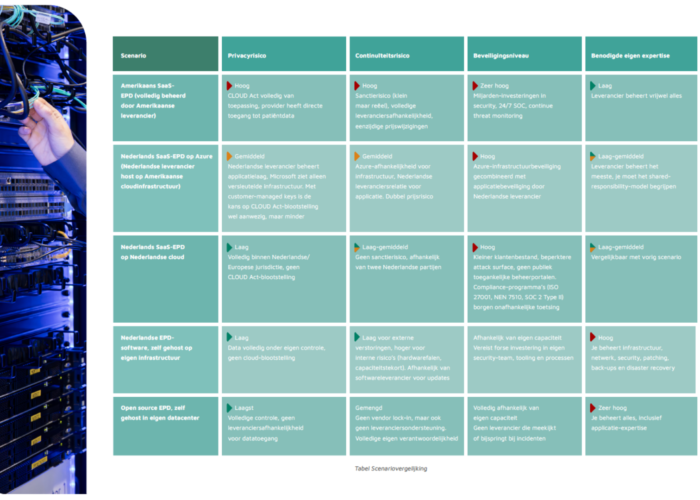
Vijf manieren om een EPD te hosten: wat win je, wat geef je op?
Om de soevereiniteitsdiscussie concreet te maken, zetten we vijf realistische scenario’s voor het hosten van een EPD naast elkaar. Per scenario kijken we naar vier assen: privacyrisico, continuïteitsrisico, beveiligingsniveau en benodigde eigen expertise. Je leest ze allemaal in dit blog.
Soevereiniteit of autonomie? Waarom dat ene woord wél uitmaakt bij de overheid
In het publieke debat worden ’digitale soevereiniteit’ en ’digitale autonomie’ vaak door elkaar gebruikt. Toch heeft het kabinet bewust voor één van die twee gekozen. En die keuze bepaalt hoe jouw overheidsorganisatie morgen tegen de cloud aankijkt.
Risicoanalyse voor zorginstellingen: privacy, continuïteit en systeem.
Bij twee derde van de door de Rijksoverheid afgenomen clouddiensten heeft nooit een risicoanalyse plaatsgevonden, zelfs niet voor cruciale diensten zoals die van de Belastingdienst. Dat is de conclusie van de Algemene Rekenkamer. En het is een fout die de zorgsector niet hoeft te herhalen.
De CLOUD Act in de zorg: niet de wet, maar je inrichting bepaalt je risico
De CLOUD Act wordt in het publieke debat vaak gepresenteerd alsof de Amerikaanse overheid met één druk op de knop bij alle zorgdata kan die in Azure staat. Dat beeld verdient nuancering. Je risicoprofiel hangt niet af van het label ’Amerikaanse cloud’, maar van de manier waarop je je IT hebt ingericht. Lees meer over de inrichting in dit blog!
Digitale monocultuur: hoe één foutje de halve overheid kan platleggen
CrowdStrike en Kaseya: twee namen die laten zien dat het grootste IT-risico voor de overheid niet meer alleen schuilt in een individuele hack, maar in gedeelde afhankelijkheden in de toeleveranciersketen.
3 Stappen naar maximale security voor jouw IT-omgeving
Het beveiligen van de IT-infrastructuur vraagt om gespecialiseerde kennis, tijd en aandacht. Zaken waar niet elke IT-afdeling of toeleverancier tijd en kennis voor heeft. Met Intermax Managed Security krijg je een volledig ingerichte beveiligingsomgeving die 24x7...
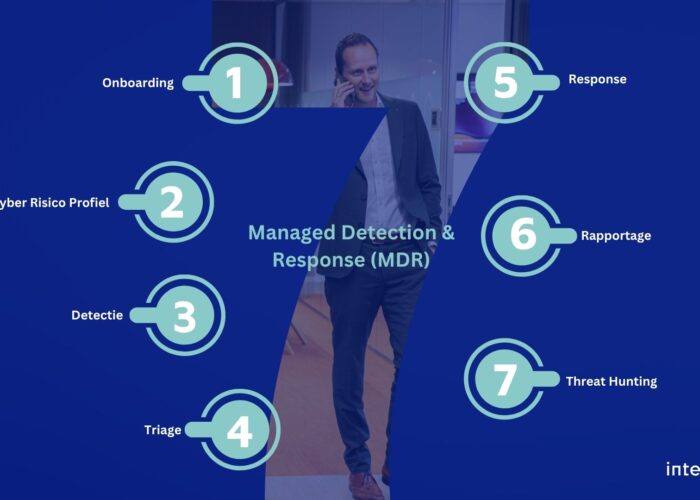
7 Stappen naar veilige omgeving met Managed Detection & Response
Beveiliging is geen bijzaak, maar een harde randvoorwaarde. Jij moet blind kunnen vertrouwen op IT die altijd beschikbaar is, veilig functioneert en aantoonbaar voldoet aan de strengste normen. Zeker nu cyberdreigingen toenemen en compliance-eisen voortdurend strenger...